Nel primo semestre 2026 gli attacchi informatici contro il settore manifatturiero sono cresciuti del 30%, a livello mondiale, rispetto allo stesso periodo dell’anno precedente. Il dato è stato reso noto dal Clusit in occasione del Security Summit OT, il primo appuntamento che l’associazione dedica in modo specifico alla sicurezza degli ambienti Operational Technology nel manifatturiero.
Indice degli argomenti
Il quadro globale: incidenti in aumento, gravità in crescita
I dati elaborati da Clusit dicono che a livello globale il settore manifatturiero è sempre più sotto pressione. Se nel 2021 gli incidenti noti contro il manifatturiero erano 72, nel 2025 sono saliti a 400, e il primo semestre 2026 ne conta già 267. Un trend di crescita a due cifre (che vi avevamo già raccontato dodici mesi fa) che si conferma anche nei primi sei mesi del 2026.
Non alleggerisce la gravità della situazione il dato sull’incidenza percentuale del manifatturiero sul totale degli attacchi censiti da Clusit, che scende dal 7,5% del 2025 al 5,1% stimato per il primo semestre 2026. Si tratta infatti di una riduzione percentuale frutto però dell’aumento generale degli attacchi (+30%) in tutti i settori.
Il cybercrime domina la scena degli attacchi al manifatturiero: rappresenta il 94% del totale nel 2025 e sale al 97% nel primo semestre 2026, contro quote marginali di hacktivism e information warfare. “Gli attacchi che colpiscono il manifatturiero hanno una matrice economica: l’obiettivo dell’attaccante è il profitto finanziario, non generare terrore o impatti diretti sulla popolazione”, ha sottolineato Luca Bechelli, membro del consiglio direttivo di Clusit e tra i curatori del rapporto.
Le tecniche di attacco confermano questa lettura. Il malware resta stabile al 42% sia nel 2025 sia nel primo semestre 2026, segno di una polarizzazione crescente verso strumenti automatizzati. “L’automazione massima dell’attacco rappresenta la tendenza del cybercrime a ottenere il massimo risultato con il minimo sforzo, senza la necessità di un operatore umano dietro la console”, ha spiegato Bechelli, precisando che l’uso dell’intelligenza artificiale nell’automazione resta per ora marginale e riconducibile perlopiù all’evoluzione del malware tradizionale.
Cambia invece la gravità degli eventi: gli attacchi classificati come critical scendono di 10 punti percentuali, dal 31% al 21%, mentre crescono quelli di livello high, dal 62% al 67%, e si allarga anche la quota di eventi medium, dal 6% al 12%. Il risultato è un innalzamento della gravità media complessiva, con impatti economici più concreti sulle vittime.
La distribuzione geografica delle vittime, nella lettura verticale dedicata al manifatturiero, restituisce una fotografia diversa da quella complessiva del Rapporto Clusit: l’Asia sale al primo posto, dal 33% al 40%, superando l’Europa (dal 35% al 37%) e l’America (dal 25% al 22%).
In Italia il manifatturiero resta il bersaglio principale del cybercrime
Nel nostro Paese il manifatturiero è da anni al centro dell’attenzione dei cyber criminali. Nel primo semestre 2026 il Manufacturing rappresenta il 18,6% del totale degli attacchi censiti in Italia, con una crescita di circa 6,5 punti percentuali rispetto al periodo precedente.
| Anno | Incidenti nel mondo | Incidenti in Italia |
|---|---|---|
| 2021 | 72 | 12 |
| 2022 | 129 | 35 |
| 2023 | 162 | 41 |
| 2024 | 236 | 58 |
| 2025 | 400 | 63 |
| H1 2026 | 267 | 45 |
Incidenti noti nel settore manifatturiero nel mondo e in Italia
La serie storica italiana mostra un’accelerazione già nel 2022, con una crescita del 191,7% sull’anno precedente, seguita da una progressione più contenuta: 17,1% nel 2023, 41,5% nel 2024, 8,6% nel 2025. Per il primo semestre 2026 Clusit ha scelto di non pubblicare ancora il tasso di crescita corrispondente, in attesa del consolidamento dei dati di fine anno.
Anche in Italia il cybercrime domina in modo pressoché totale: il 98% degli attacchi sia nel 2025 sia nel primo semestre 2026, con l’hacktivism relegato al 2% e descritto da Bechelli come un fenomeno collaterale, orientato più al Paese nel suo complesso che al singolo settore.
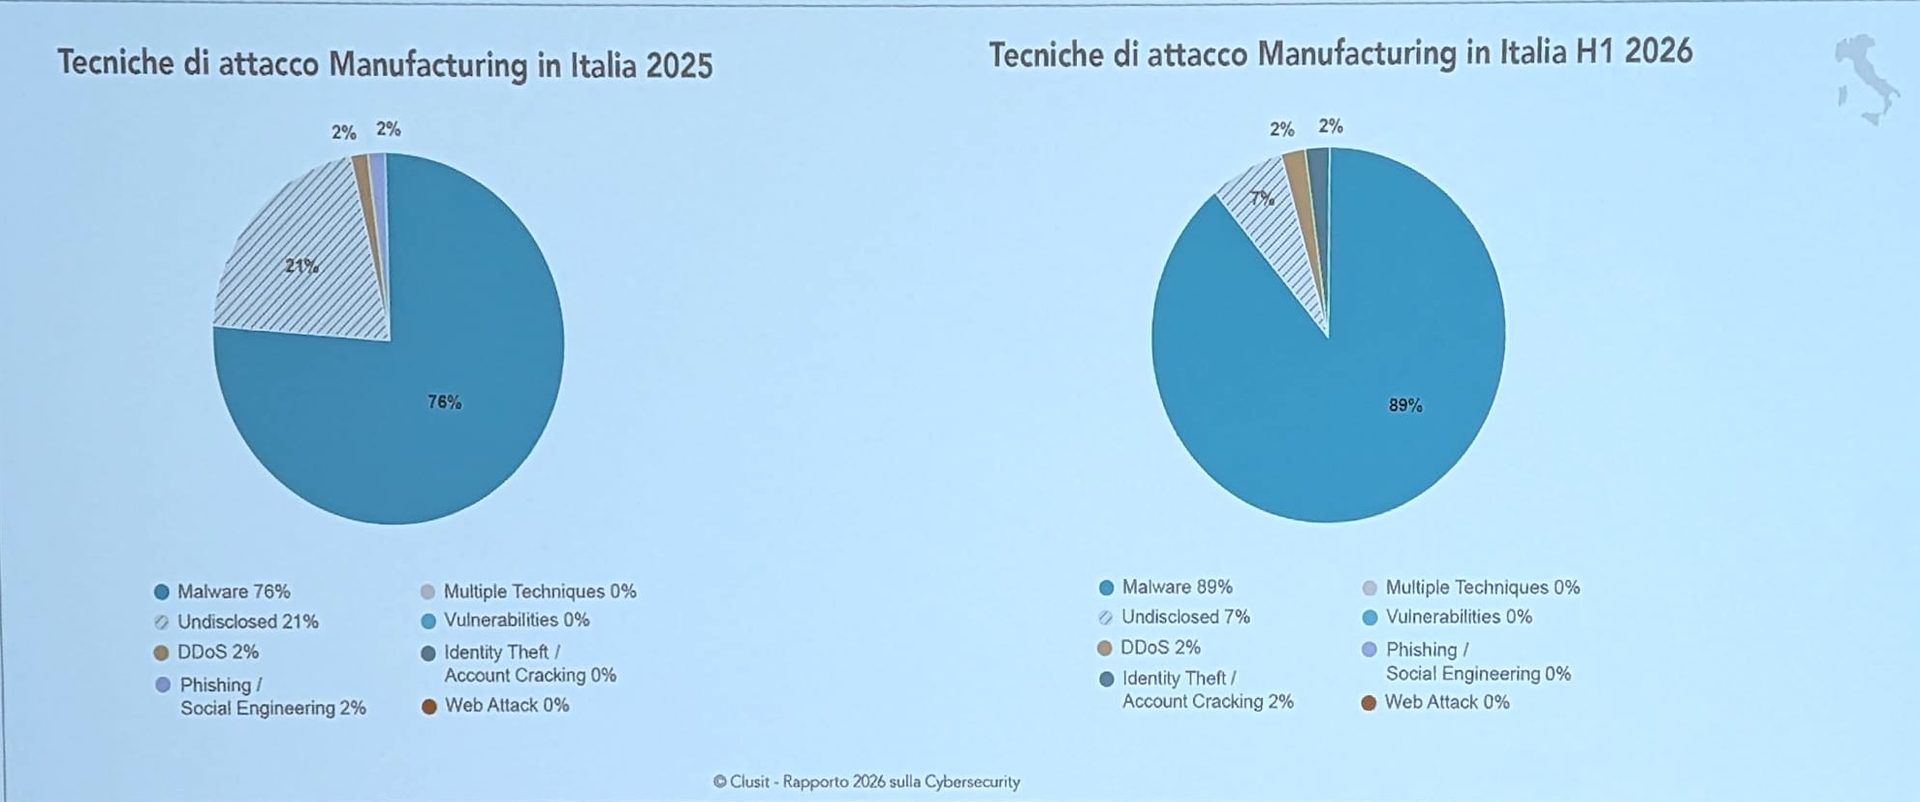
Le tecniche di attacco restano polarizzate sul malware automatizzato, che passa dal 76% del 2025 all’89% del primo semestre 2026; denial of service e furto di identità restano fenomeni marginali, attorno al 2% ciascuno, e colpiscono soprattutto la componente IT delle aziende più che gli ambienti OT veri e propri.
Anche sul piano della gravità l’andamento italiano ricalca quello globale: gli attacchi critical scendono dal 13% al 7%, mentre quelli high salgono dall’81% al 91%.
“Quando gli attaccanti colpiscono imprese di questo settore possono solo fare molto male”, ha sintetizzato Bechelli, richiamando l’impatto diretto degli incidenti sulla continuità produttiva. Il tema si intreccia con la capacità di spesa delle organizzazioni: la sostenibilità economica delle misure di sicurezza resta uno dei nodi al centro del confronto.
La survey Women for Security-Start 4.0: la sicurezza di base c’è, l’OT resta un “perfetto sconosciuto”
Ma quanto sono davvero pronte le aziende manifatturiere a difendere i propri ambienti OT? A questa domanda ha provato a rispondere una survey condotta da Women for Security insieme al Competence Center Start 4.0 su 75 organizzazioni industriali e presentata da Anna Vaccarelli, presidente di Clusit.
L’indagine conoscitiva è stata realizzata su un campione di 75 organizzazioni, interrogate con 60 domande distribuite su 17 aree tematiche. Il quadro emerso conferma la diffusione delle misure di sicurezza di base, ma mette in luce quanto la protezione degli ambienti OT resti, nella maggior parte dei casi, un terreno ancora poco esplorato.
La buona notizia è che le contromisure di sicurezza di base sono adottate dalla maggior parte delle aziende: oltre il 70% del campione applica correttamente controlli fisici, misure di sicurezza ambientale, segmentazione di rete di base e accesso VPN per la connessione remota agli ambienti OT.
Dall’altro lato le contromisure specifiche per l’Operational Technology restano, nelle parole di Vaccarelli, un “perfetto sconosciuto” per la maggior parte delle realtà intervistate: solo il 33% delle aziende dispone di un Security Operation Center con competenze dedicate all’ambiente industriale, il 27% effettua vulnerability assessment periodici sui macchinari OT critici e appena il 21% estende gli aggiornamenti software validati ai dispositivi OT e SCADA.
I numeri della survey fotografano la distanza tra la percezione del rischio e la sua gestione operativa. Solo 25 aziende su 75 dispongono di un inventario completo degli asset OT, mentre 42 ne hanno uno soltanto parziale. Sul fronte del rischio 35 organizzazioni includono già l’OT nell’analisi complessiva, ma 24 sono ancora in fase di definizione. Il budget, che per Vaccarelli resta il vero banco di prova dell’impegno aziendale, è il punto più critico di tutti: appena 17 aziende su 59 che hanno risposto alla domanda dispongono di risorse dedicate, mentre 18 non ne hanno alcuna.
“Si sa che esiste il rischio, ma non si fa ancora niente. I controlli di base, il minimo sindacale, vengono più o meno rispettati; esiste una continuità operativa come concetto, ma l’investimento in cybersecurity non è ancora entrato nel budget standard, né mentale né economico, delle aziende”, sintetizza Vaccarelli.
Una roadmap in quattro passaggi per colmare il divario
Dall’incrocio delle risposte Vaccarelli individua tre livelli di maturità. Le aree relativamente più mature riguardano la sicurezza fisica, la protezione di rete di base con firewall e VPN, il controllo degli accessi e una prima consapevolezza del rischio. Su un livello intermedio si collocano backup e disaster recovery, spesso non testati in ottica OT, la gestione degli incidenti, ancora poco formalizzata, e l’attenzione ai fornitori, crescente ma disomogenea. I gap più marcati riguardano invece l’inventario degli asset, il vulnerability assessment, il monitoraggio continuo e la presenza di un SOC con competenze OT, oltre alla gestione del ciclo di vita dei dispositivi e alla dotazione di budget strutturali.
Per colmare questo divario, Women for Security e Start 4.0 propongono un percorso in quattro passaggi. Il primo, “Know your OT”, prevede la creazione di un inventario completo degli asset e la mappatura dei sistemi critici: conoscere connessioni, dipendenze, owner e criticità. Il secondo, “Secure your OT”, comprende risk assessment, segmentazione di rete, gestione delle identità, vulnerability assessment, patching e hardening, con l’obiettivo di ridurre la superficie di attacco senza compromettere la produzione. Il terzo, “Monitor & Respond”, introduce il monitoraggio OT, sistemi di rilevamento delle intrusioni di rete (NIDS) e di raccolta e correlazione degli eventi di sicurezza (SIEM), strumenti di detection and response su endpoint (EDR/XDR) e la gestione degli incidenti, per passare dalla prevenzione alla capacità di rilevare e rispondere. Il quarto, “Resilience & Governance”, porta la cybersecurity OT dentro la governance aziendale: piani di continuità operativa e disaster recovery, gestione delle crisi, sicurezza della catena di fornitura, formazione del personale, indicatori di performance dedicati e budget approvati dai vertici, con l’obiettivo di trasformare la cybersecurity OT in una capacità permanente.
“Il patching è uno dei punti più critici in ambito OT”, ha spiegato Vaccarelli, “perché molti software sono proprietari, datati, e non si possono aggiornare: restano vulnerabilità aperte su cui nessuno riesce a intervenire”. Lo stesso percorso, secondo Vaccarelli, va inteso come un ciclo continuo e non come un progetto a termine: gli otto passaggi che lo compongono – conoscere, classificare, valutare, proteggere, monitorare, rispondere, ripristinare e migliorare – vanno ripetuti nel tempo per mantenere il livello di sicurezza raggiunto.
“Le aziende non partono da zero. Il problema è trasformare una serie di controlli già presenti in un modello organico di cybersecurity OT”, si legge nelle conclusioni dell’assessment: la priorità, per Women for Security e Start 4.0, non è aggiungere nuovi strumenti, ma costruire un percorso.