Un impianto industriale progettato oggi può rimanere operativo per decenni. Le vulnerabilità, le tecniche di attacco e le modalità con cui quello stesso impianto viene connesso e utilizzato cambiano invece continuamente. È in questa differenza di velocità che si concentra una delle maggiori complessità della cyber security OT: proteggere sistemi destinati a durare a lungo da rischi che evolvono molto più rapidamente, senza compromettere la continuità della produzione.
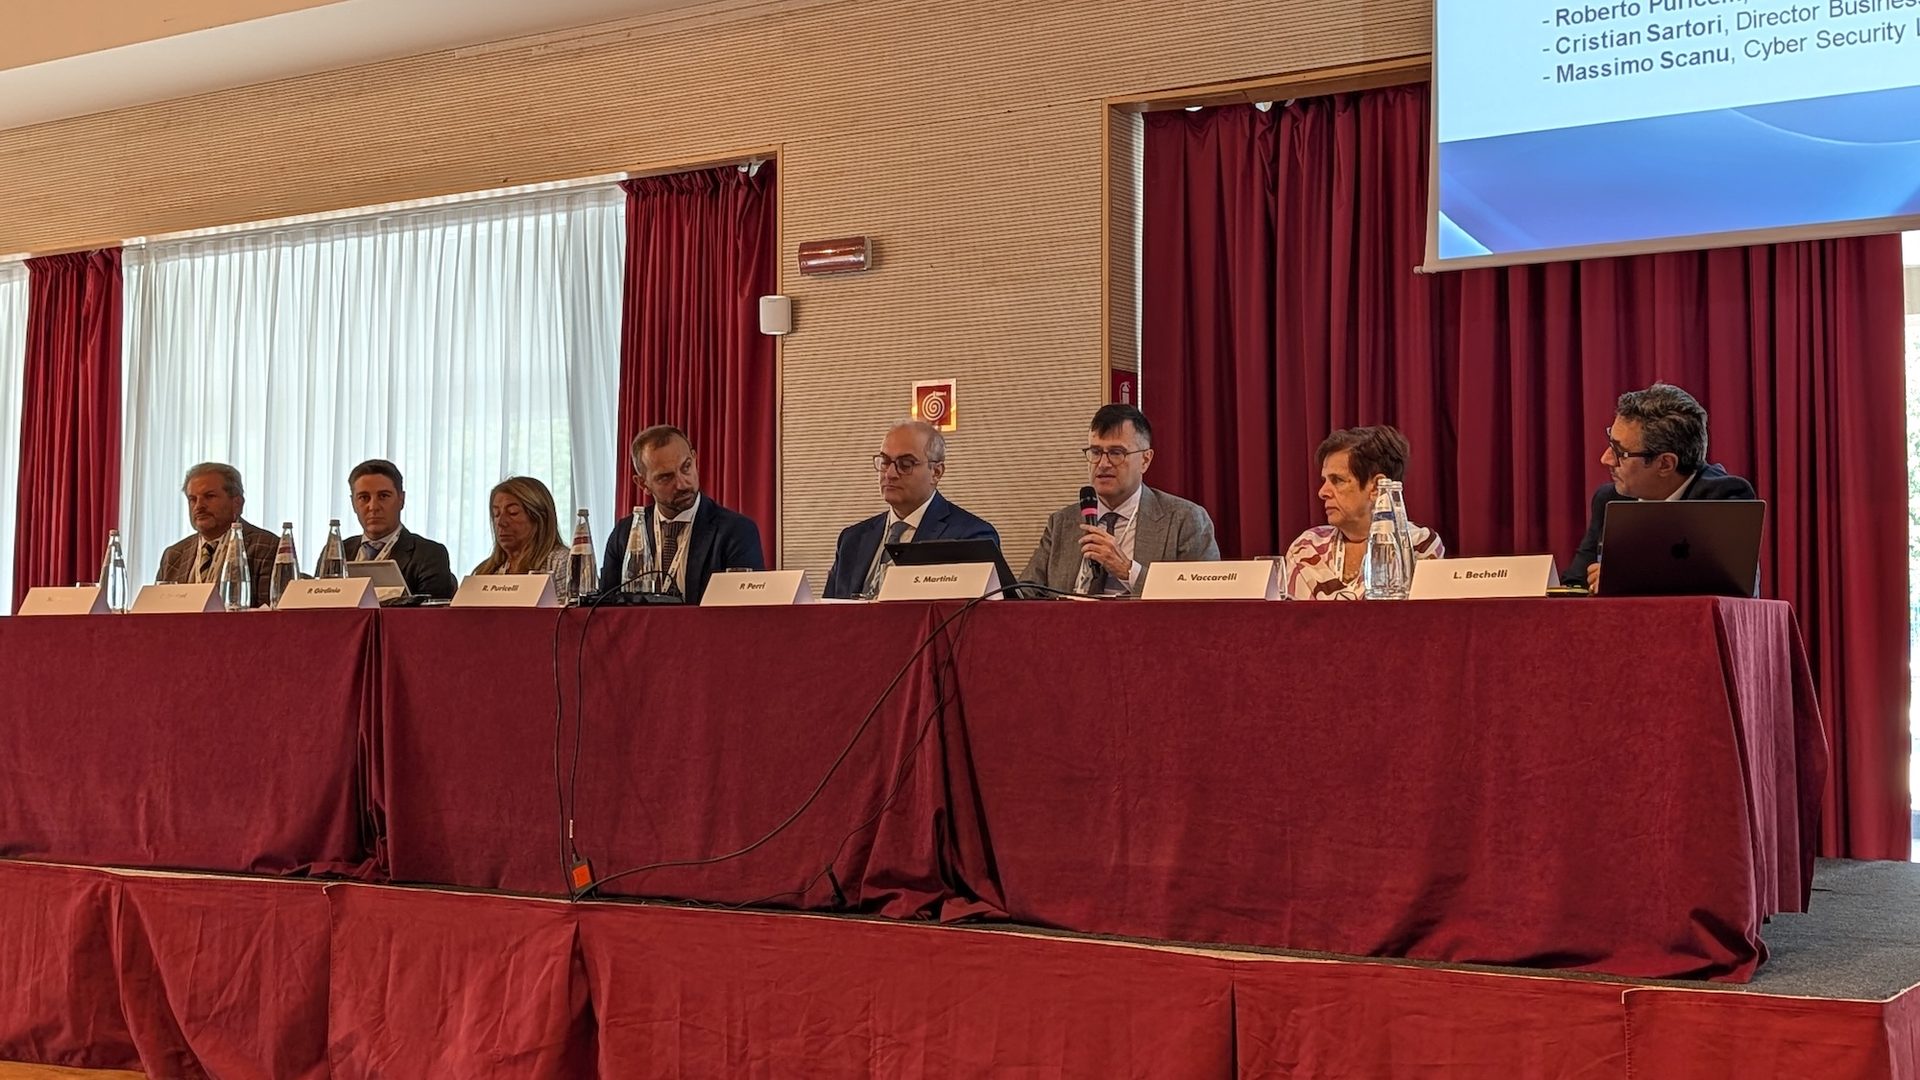
È il tema emerso dagli interventi di Stefano Martinis, CTO di Danieli Automation, e Roberto Puricelli, CISO di Ariston Group, nel corso du una delle tavole rotonde che hanno animato il Security Summit OT organizzato dal Clusit.
Due prospettive diverse ma complementari. Da una parte quella di Danieli Automation, che sviluppa e integra sistemi di automazione e controllo destinati a impianti industriali con cicli di vita molto lunghi. Dall’altra quella di Ariston, che si confronta con la necessità di trasformare cyber security e nuovi obblighi normativi in processi aziendali, responsabilità e decisioni operative.
Indice degli argomenti
Quando “se funziona non toccarlo” non è più sufficiente
Nel mondo industriale il principio del “se funziona non toccarlo” ha avuto a lungo una sua logica. Aggiornare un componente o modificare una configurazione significa intervenire su sistemi che devono garantire disponibilità e continuità produttiva, spesso con finestre di manutenzione molto limitate.
Con la cybersecurity questo approccio mostra però i suoi limiti.
Martinis mette in evidenza una differenza sostanziale rispetto alla safety tradizionale. Per la sicurezza delle macchine è possibile effettuare un’analisi del rischio, individuare le misure di mitigazione e validarle rispetto a condizioni ragionevolmente prevedibili. Nella cybersecurity, invece, il contesto continua a cambiare anche dopo la consegna dell’impianto: emergono nuove vulnerabilità, evolvono le tecniche di attacco, vengono aggiornati i componenti e cambiano le modalità di connessione.
La sicurezza, quindi, non può essere considerata una caratteristica acquisita una volta per tutte.
«La domanda non sarà più “aggiorno o non aggiorno?”, ma “come possiamo aggiornare in modo sicuro, verificabile, tracciabile e compatibile con la produzione?”», sintetizza Martinis.
Questo comporta un cambiamento già in fase di progettazione. Gli impianti devono essere pensati per poter essere aggiornati, verificati e, quando necessario, riconfigurati nel corso della loro vita operativa. Servono ambienti di test rappresentativi, procedure di validazione, possibilità di rollback e finestre di manutenzione pianificate.
L’aggiornabilità, in altre parole, deve diventare una caratteristica progettuale dell’impianto, non qualcosa da affrontare soltanto nel momento in cui emerge una vulnerabilità.
Per Martinis è anche il motivo per cui la cybersecurity industriale va considerata innanzitutto come un requisito di business: il suo obiettivo ultimo è permettere all’impianto di continuare a funzionare anche in uno scenario di rischio crescente.
Il CRA porta la cybersecurity dentro i processi aziendali
Il punto di vista di Ariston aggiunge a questo scenario la dimensione organizzativa.
Per Puricelli il Cyber Resilience Act si inserisce in un quadro normativo più ampio che comprende anche la NIS 2 e che obbliga le imprese a distribuire in modo molto più strutturato responsabilità e attività legate alla cybersecurity.
La difficoltà, spiega il CISO di Ariston Group, non è soltanto tecnica. È soprattutto necessario creare una governance capace di far lavorare insieme funzioni aziendali che tradizionalmente hanno responsabilità, linguaggi e priorità differenti.
«La complessità è far comunicare operations, manufacturing, engineering, qualità e cybersecurity, che spesso parlano linguaggi diversi», osserva Puricelli.
La sicurezza diventa così parte dei processi con cui viene sviluppato, prodotto e gestito il prodotto industriale. Puricelli richiama a questo proposito anche la sua precedente esperienza nell’automotive, settore nel quale la cybersecurity è progressivamente diventata un requisito di qualità del prodotto e ha portato i requisiti di sicurezza a propagarsi lungo tutta la catena dei fornitori.
Il cambiamento introdotto dal nuovo quadro regolatorio europeo spinge nella stessa direzione: la gestione del rischio cyber non può essere confinata al team IT o al CISO, perché le decisioni coinvolgono direttamente progettazione, produzione, qualità e gestione operativa degli impianti.
Chi decide quando installare una patch
La gestione degli aggiornamenti è uno degli esempi più concreti di questa necessità di coordinamento.
In un ambiente IT la disponibilità di una patch critica può portare a richiederne l’installazione nel minor tempo possibile. In un impianto OT, però, l’aggiornamento di un componente può avere conseguenze sulla disponibilità del sistema, sul processo produttivo e, in alcuni casi, anche sulla safety.
Puricelli respinge quindi entrambi gli estremi: non è possibile applicare automaticamente la logica del “patchiamo tutto subito”, ma non è sostenibile nemmeno continuare a ragionare secondo il principio “ha sempre funzionato, non tocchiamo nulla”.
La decisione deve partire dall’analisi del rischio.
Secondo Puricelli l’ultima parola spetta al responsabile dell’impianto, che risponde della produzione e della safety, ma deve poter prendere la decisione con il supporto delle competenze di cybersecurity.
Se il rischio lo consente, l’installazione di una patch può essere programmata in un momento successivo, adottando nel frattempo misure compensative come la segmentazione della rete o un monitoraggio più stringente.
Il punto, quindi, non è applicare indistintamente ogni aggiornamento nel minor tempo possibile, ma costruire un processo che permetta di capire quale rischio si corre installandolo, quale rischio si corre rinviandolo e quali misure possono essere adottate nel frattempo.
Produttore, integratore e utilizzatore: una responsabilità distribuita
La stessa logica vale quando si allarga lo sguardo all’intero impianto.
Una linea industriale può comprendere decine di PLC, azionamenti, motori, switch, firewall, server, terminali wireless e altri componenti provenienti da produttori differenti. La sicurezza dell’insieme non coincide quindi con quella dei singoli dispositivi, ma dipende anche da come vengono integrati, configurati e gestiti.
Per Martinis le responsabilità devono essere distribuite lungo la filiera: il produttore deve fornire componenti sicuri e aggiornabili; l’integratore deve valutare il rischio dell’intero sistema; l’utilizzatore deve gestire correttamente l’impianto e i suoi aggiornamenti.
«La cybersecurity su un impianto industriale è prima di tutto un lavoro di filiera», osserva.
E l’anello più fragile, secondo Martinis, non è necessariamente una tecnologia. Può essere la velocità con cui vengono condivise le informazioni sulle vulnerabilità o la capacità delle persone di comprendere e gestire il rischio.
È qui che collaborazione tra vendor, integratori e utilizzatori e formazione continua diventano parte integrante della protezione dell’impianto.
Sicurezza e continuità produttiva devono procedere insieme
L’obiettivo resta garantire un livello di protezione adeguato senza rendere inutilizzabile o ingestibile il sistema industriale.
Martinis lo riassume attraverso l’esempio di un cliente: una casa completamente priva di porte può essere molto difficile da violare, ma non svolge più la funzione per cui è stata costruita.
«La cybersecurity non si misura da quante barriere si erigono, ma dalla capacità di ridurre il rischio mantenendo l’impianto operativo e accessibile».
È una considerazione che riassume bene anche il contributo di Puricelli. In fabbrica la cybersecurity non può essere gestita indipendentemente dalla produzione, perché ogni decisione deve confrontarsi con disponibilità dell’impianto, safety, manutenzione e continuità operativa.
Il passaggio richiesto alle imprese è quindi dalla protezione del singolo componente alla gestione continua del rischio. Progettare sistemi aggiornabili, stabilire responsabilità precise, condividere tempestivamente le informazioni sulle vulnerabilità e creare processi decisionali che coinvolgano produzione e cybersecurity diventano parti dello stesso percorso.
Proteggere la fabbrica, in questa prospettiva, significa riuscire a farla continuare a funzionare in sicurezza.